Osamdeset pet posto srpskih domena koje smo proverili ima SPF zapis. Samo 31% je zaista zaštićeno od lažiranja mejlova. Većina je uradila deo podešavanja i stala pre onog dela koji zapravo štiti. To nije svojstveno Srbiji; nacionalni domen se prosto lako izmeri od početka do kraja, pa smo izmerili jedan.
Klijentima savetujemo da na svaki domen koji poseduju stave SPF i DMARC, uključujući i one koji nikad ne šalju poštu. Pa je bilo pomalo neprijatno što prvi domen koji je ovo istraživanje proverilo — naš sopstveni — nije imao nijedan od ta dva. Sredili smo to pre objave: v=spf1 -all i p=reject, pet minuta kod registrara. Kad smo to sklonili s puta, evo ostalih 237.
Šta smo proverili i šta znači „može se lažirati“
Uzeli smo prvih 250 .rs domena sa Tranco liste (istraživačko rangiranje napravljeno da odoli manipulaciji), izbacili 13 koji su strani projekti tek parkirani na .rs nastavku — docs.rs i ostatak Rust ekosistema — i zadržali 237 srpskih organizacija koje su preostale. Banke smo obradili zasebno: svih 19 licenciranih u Srbiji, kao referentnu grupu, pošto su najregulisaniji pošiljaoci u zemlji. Svaka provera je javni DNS upit, izvršen 6. avgusta 2026. i unakrsno proveren na drugom resolveru.
Za svaki domen pročitali smo tri zapisa: SPF, DMARC i MX. Domen računamo kao lažljiv kada ništa ne nalaže prijemnom serveru da odbije falsifikovanu poštu: nema DMARC zapisa, ili je p=none, ili se politika primenjuje na samo deo pošte. U svakom od tih slučajeva falsifikovana poruka sa domena stiže bez ičega da je zaustavi. To je cela tvrdnja — ne merimo ništa pametnije od „ima li prepreke ili nema“.
Zašto SPF sam po sebi ne radi ništa
Ovde većina podešavanja pođe po zlu, a razlog je u tome kako je autentikacija mejla napravljena, a ne u nemaru.
Mejl ima dve „from“ adrese. Postoji envelope pošiljalac, koji se koristi tokom SMTP rukovanja i nevidljiv je čitaocu, i postoji From: zaglavlje, ime i adresa koje vaš mejl klijent zaista prikazuje. SPF proverava envelope pošiljaoca. Čitalac ga nikad ne vidi. Napadač može da postavi savršeno ispravnog envelope pošiljaoca na domenu koji kontroliše, čisto prođe SPF, i i dalje stavi [email protected] u From: zaglavlje koje žrtva čita.
DMARC zatvara taj jaz. Zahteva da se vidljivi From: domen poklapa sa adresom koju su SPF ili DKIM zaista autentifikovali, i objavljuje uputstvo — quarantine ili reject — koje govori prijemnim serverima šta da rade kada ta provera padne. Bez DMARC-a na sprovođenju, SPF samo proverava adresu koju napadač ionako nije imao razloga da falsifikuje.
Zato broj koji vredi pratiti nije koliko domena ima SPF. Nego koliko ih ima DMARC na p=quarantine ili p=reject, a taj broj je znatno manji.
Gradijent po sektorima
Ukupan prosek zakopava najzanimljiviji deo. Razloženo po sektorima, brojke se poklapaju sa tim koliko je koji regulisan.
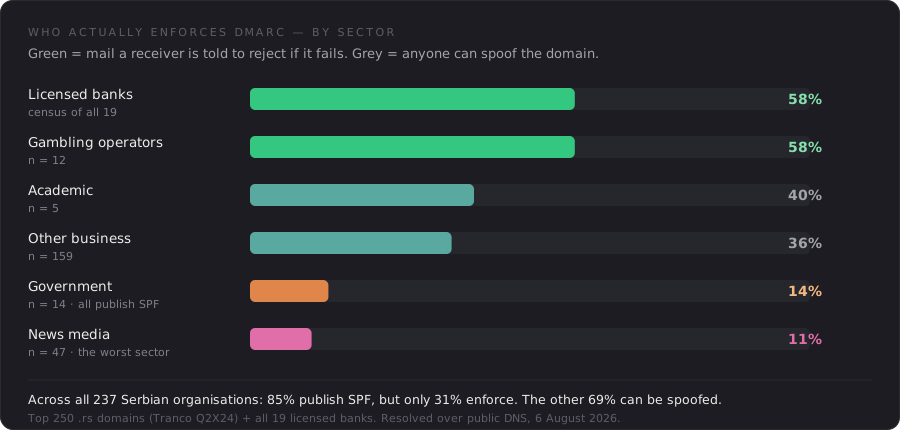
Banke vode, i nije blizu. Svih 19 licenciranih banaka ima SPF, 16 ima DMARC, a 11 ga sprovodi. Prevara u plaćanju je njihov svakodnevni model pretnje i to se vidi. Srpski priređivači igara na sreću ih prate sa 58% — još jedan sektor u kome je prevara mejlom neposredan, izmeren trošak.
Mediji su najgori sektor koji smo izmerili: 11% sprovodi, 89% se može lažirati. Četrdeset sedam najčitanijih novinskih domena u zemlji, i svi osim šačice mogu biti lažno predstavljeni. Vratiću se na to zašto baš taj slučaj znači više nego što na prvi pogled izgleda.
Državne institucije su pri dnu, na 14%. Svaki državni domen koji smo proverili ima SPF, a gotovo nijedan ne sprovodi ništa preko toga. To je „SPF bez DMARC-a“ u najjasnijem obliku, i to na domenima kojima su ljudi naučeni da veruju.
Šta napadač dobija ovim
Nedostajući DMARC zapis je bitan zbog onoga što nekome omogućava da pošalje. To je prvi potez u prevari sa fakturama i phishing-u, i uklanja jedini detalj koji takve mejlove obično oda.
Taj detalj je adresa pošiljaoca. Većina phishing-a biva uhvaćena jer je adresa suptilno pogrešna: mejl tvrdi da je od banke, ali pažljiv čitalac primeti da zapravo dolazi sa [email protected] i obriše ga. Kada je domen lažljiv, napadaču ta slična adresa ne treba. On stavlja tačnu, pravu adresu u „From“ polje — [email protected], [email protected], [email protected] — i poruka stiže izgledajući potpuno legitimno, jer koliko primalac može da vidi, i jeste. Nema čudnog domena, nema upozorenja, ničega da se primeti. A pronaći domen vredan zloupotrebe ne traži nikakvu veštinu: pročitate listu onih kojima zapis nedostaje. Istraživanje poput ovog jeste ta lista, i zato u njemu ne imenujemo domene.
Šta to napadaču donosi zavisi od toga koga glumi:
- Banke i biznis → lažna faktura, ili mejl „promenili smo broj računa“, poslat sa adrese koja stvarno pripada firmi. Tako funkcioniše kompromitacija poslovnog mejla, a FBI je povezuje sa desetinama milijardi dolara prijavljene štete.
- Mediji → izmišljeno „zvanično saopštenje“ poslato čitaocima ili drugim redakcijama sa prave uredničke adrese. Jedna lažna objava može da vodi priču ceo dan pre nego što je iko demantuje, a lažljiv novinski domen to čini lakim — zato nas to što su mediji najslabije zaštićeni najviše brine.
- Državne institucije → lažna obaveštenja građanima sa prave
.gov.rsadrese, zloupotreba upravo onog poverenja koje državni domen treba da nosi.
Svaki od ovih slučajeva blokira jedna jedina linija DMARC politike na p=quarantine ili p=reject. Tu liniju smo i brojali: domeni bez nje su oni izloženi svemu gore navedenom.
Tri načina otkaza koja smo stalno viđali
Iste tri greške čine gotovo svaki domen koji se može lažirati.
Zaglavljeni na p=none zauvek. 78 srpskih domena ima DMARC zapis sa p=none. To je režim praćenja — šalje izveštaje, blokira ništa — i zamišljen je kao dvonedeljna stanica, ne odredište. Mnoge organizacije su „uključile“ DMARC, videle da ništa nije puklo, i nikad završile. p=none nije zaštita.
SPF, ali nikakav DMARC. 50 domena ima SPF i tu staje. To je najčešći oblik problema, i obično dolazi od liste koja se završila jednu stavku prerano.
Dva SPF zapisa na jednom domenu. Dva domena imaju više SPF zapisa, što nije „dodatna sigurnost“ — RFC 7208 kaže da domen sa više od jednog SPF zapisa proizvodi permerror i SPF provera pada u potpunosti. Merljivo bi im bilo bolje da obrišu jedan. To je obično otisak dva tima, ili dva provajdera, od kojih svaki dodaje „svoj“ zapis.
Rešenje, redom koji neće oboriti vašu poštu
DMARC ima reputaciju da obara legitimnu poštu. Tu reputaciju zaslužuje samo kada ljudi preskoče sredinu. Bezbedno uvođenje je četiri koraka, a prvi ne menja ništa:
- Objavite
p=nonesa adresom za izveštaje.v=DMARC1; p=none; rua=mailto:dmarc@vasdomen. Isporuka je netaknuta; jednostavno počinjete da dobijate zbirne izveštaje o svima koji šalju poštu kao vi. - Čitajte izveštaje dve do četiri nedelje. Naći ćete pošiljaoce koje ste zaboravili — alat za fakturisanje, CRM, staru njuzleter platformu. Uverite se da svaki legitimni prolazi SPF ili DKIM.
- Podignite na
p=quarantine. Pošta koja padne sada ide u spam umesto u inboks. Pratite nedelju dana. - Podignite na
p=reject. Pošta koja padne se odbija. To je linija na kojoj lažiranje vašeg domena prestaje da radi.
Za domen koji ne šalje poštu — parkiran brend, preusmerenje — preskočite sredinu u potpunosti. Dva zapisa ga zatvaraju potpuno:
vasdomen.rs.        TXT   "v=spf1 -all"
_dmarc.vasdomen.rs. TXT   "v=DMARC1; p=reject; rua=mailto:[email protected]"
-all kaže da ništa nije ovlašćeno da šalje kao ovaj domen; p=reject govori primaocima da bace sve što padne. To je najjeftinija bezbednosna kontrola koju znamo, i sudeći po našem sopstvenom domenu ove nedelje, najlakša za zaboraviti.
Šta ovo istraživanje ne pokazuje
Nekoliko ograničenja koja vredi navesti. Nismo popisivali DKIM, treću metodu autentikacije, jer stoji na selektoru — imenu koje se spolja ne može pogoditi. To možda zvuči kao da spasava neke od lažljivih domena, pa smo proverili uzorak: nekoliko njih, uključujući velike telekome i novinske sajtove, zaista ima DKIM, i to ništa ne menja. Na p=none nijednom prijemnom serveru nije rečeno da traži potpis, pa napadač prosto pošalje nepotpisanu poštu; DKIM počinje da znači tek kada DMARC sprovodi politiku. Proverili smo i zastarele prethodnike DMARC-a (ADSP, Sender ID) i nismo našli nijedan u upotrebi. Pored toga, uobičajene ograde: ovo je snimak jednog dana i zapisi se menjaju; veliki provajder pošte i dalje može spam-filtrirati deo lažirane pošte na osnovu reputacije, ali to je njegova procena, a ne zaštita domena; i Tranco rangira po saobraćaju, pa domen koji se može lažirati i dalje može biti niskorizičan ako se nikome ne isplati da ga lažira.
Ništa od toga ne pomera naslov. Većina ovih organizacija je podesila SPF i tu ga ostavila, i dve trećine njih se zbog toga i dalje može lažirati.
Ako ne znate na kojoj strani te linije stoje vaši domeni, to je upravo pitanje na koje odgovara naša dvonedeljna procena po fiksnoj ceni — proverimo svaki domen koji posedujete, kažemo vam koji se mogu lažirati, i predamo vam zapise da ih ispravite. Bez obaveze posle izveštaja.
Istraživanje sprovedeno nad prvih 250 .rs domena sa Tranco liste Q2X24 i svih 19 banaka licenciranih u Srbiji, preko javnog DNS-a (Cloudflare, unakrsno provereno na Google-u), 6. avgusta 2026. Izveštavamo isključivo zbirno po sektorima i ne imenujemo nijednu organizaciju, ni dobru ni lošu.